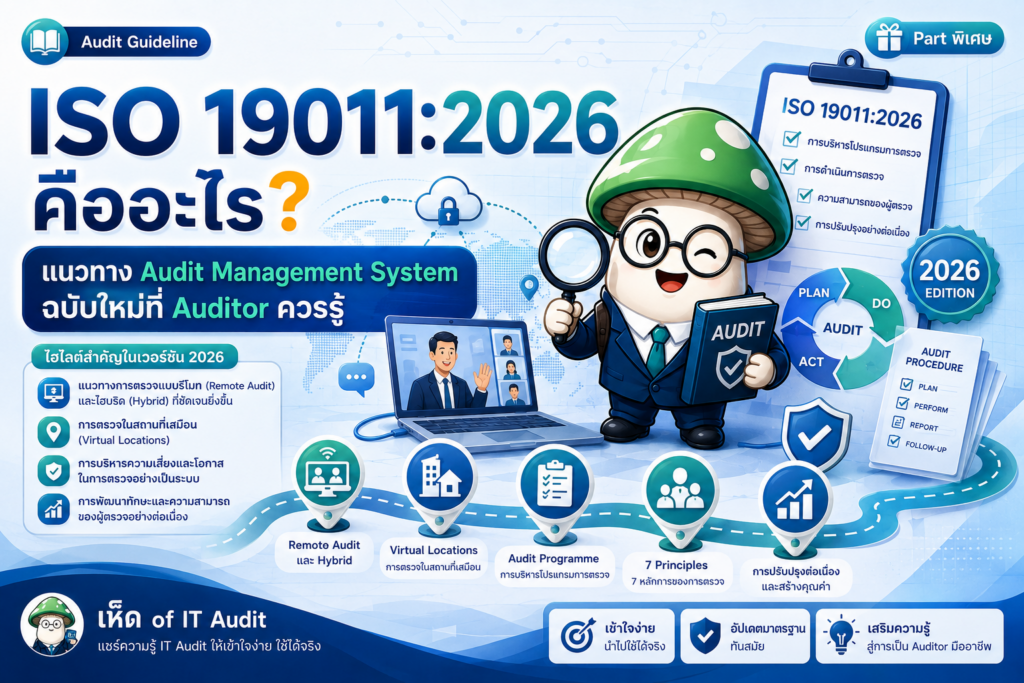
ISO 19011:2026 คืออะไร?
แนวทาง Audit Management System ฉบับใหม่ที่ Auditor ควรรู้
จาก ISO 19011:2018 สู่ Remote Audit, Virtual Location และการทำ Audit ในโลกดิจิทัล
ในช่วงหลายปีที่ผ่านมา วิธีทำงานขององค์กรเปลี่ยนไปมาก ระบบจำนวนมากย้ายขึ้น Cloud ทีมงานกระจายอยู่หลายสถานที่ เอกสารและหลักฐานอยู่ในระบบดิจิทัล การประชุมผ่าน Video Conference กลายเป็นเรื่องปกติ และบางกระบวนการแทบไม่มี “สถานที่ทำงาน” ทางกายภาพให้ Auditor เดินเข้าไปดูเหมือนในอดีต
นี่เป็นหนึ่งในบริบทสำคัญของ ISO 19011:2026 ซึ่ง ISO เผยแพร่เป็น Edition 4 เมื่อวันที่ 27 พฤษภาคม 2026 เพื่อแทนที่ ISO 19011:2018 โดยยังคงแกนเดิมของการ Audit Management System แต่ปรับแนวทางให้สอดคล้องกับการทำงานสมัยใหม่มากขึ้น โดยเฉพาะ Remote Auditing, Virtual Location และบริบทด้านเทคโนโลยี/ดิจิทัล[1][2]
1. ก่อนอื่น ISO 19011 คืออะไร?
ISO 19011 มีชื่อว่า “Guidelines for auditing management systems” หรือแนวทางสำหรับการตรวจระบบการจัดการ (Management System) ครอบคลุมหลักการของการ Audit การบริหาร Audit Programme การดำเนิน Management System Audit และแนวทางในการประเมินความสามารถของบุคคลที่เกี่ยวข้องกับกระบวนการ Audit[1]
มาตรฐานนี้ใช้ได้กับองค์กรทุกประเภทที่ต้องวางแผนและดำเนินการตรวจ Management System หรือบริหาร Audit Programme และ ISO ยังระบุว่าสามารถประยุกต์แนวทางไปใช้กับการ Audit ประเภทอื่นได้ หากพิจารณาความสามารถเฉพาะที่จำเป็นและวัตถุประสงค์ของงานให้เหมาะสม[1]
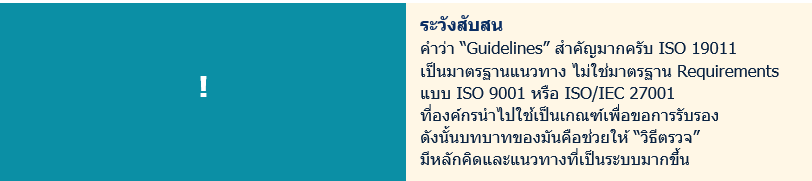
2. ISO 19011 ใช้กับ Audit แบบไหน?
ในบทนำ ISO 19011:2026 แบ่งภาพของการ Audit ออกเป็น First-party, Second-party และ Third-party Audit และระบุว่าตัวมาตรฐานมุ่งเน้น Internal Audit (First-party) และการตรวจผู้ให้บริการหรือผู้มีส่วนได้เสียภายนอกขององค์กร (Second-party) เป็นหลัก ส่วน Third-party Certification Audit จะมีข้อกำหนดเฉพาะจากมาตรฐานด้าน Conformity Assessment เช่น ISO/IEC 17021-1 แต่ ISO 19011 ยังสามารถใช้เป็นแนวทางเสริมได้[1]
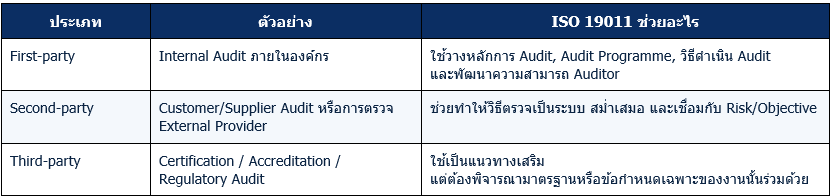
3. หัวใจสำคัญ: 7 Principles of Auditing
โครงสร้างสาธารณะที่ ISO เปิดเผยสำหรับ Clause 4 ยังคงหลักการ Audit 7 เรื่อง ซึ่งเป็นฐานของการ Audit ที่มีคุณภาพ หากมองแบบเข้าใจง่าย หลักการเหล่านี้ไม่ได้บอกเพียง “ต้องทำขั้นตอนอะไร” แต่บอกว่า Auditor ควรยึดหลักอะไรขณะตัดสินใจและประเมินหลักฐานครับ[1]
สำหรับคนทำ IT Audit หลัก Evidence-based และ Risk-based จะคุ้นเคยมาก เพราะสิ่งที่เราทำแทบทุกวันคือการเชื่อม Objective → Risk → Control → Evidence → Conclusion เพียงแต่ ISO 19011 วางหลักคิดนี้ในบริบทของ Management System Audit ครับ
4. จาก Audit Programme ไปจนถึง Audit Report
ISO 19011 ไม่ได้มอง Audit เป็นกิจกรรมครั้งเดียว แต่แยกให้เห็นทั้งระดับ “Audit Programme” และระดับ “Audit Engagement” หรือ Audit แต่ละงาน โครงสร้างสาธารณะของ Edition 4 แสดงวงจรสำคัญดังนี้[1]
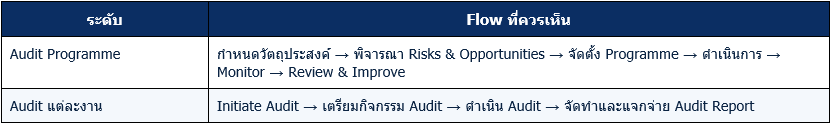
จุดสำคัญคือ “Programme” ไม่ควรเป็นเพียงตารางว่าเดือนใดตรวจหน่วยงานอะไร แต่ควรผูกกับวัตถุประสงค์ขององค์กร ความเสี่ยง การเปลี่ยนแปลงของระบบ การมีทรัพยากรและ Auditor ที่เหมาะสม รวมถึงวิธี Audit ที่เลือกใช้
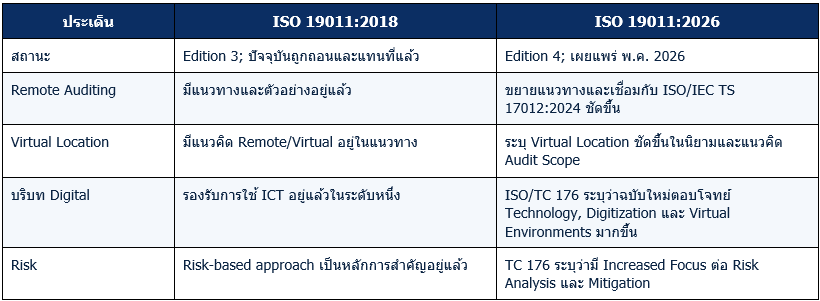
5. แล้ว ISO 19011:2026 เปลี่ยนอะไรจากปี 2018?
ถ้าอ่าน Foreword ของ ISO 19011:2026 เอง ISO ระบุ Main Changes ไว้ชัดเจน 2 เรื่อง ได้แก่ (1) ขยายแนวทาง Remote Auditing โดยนำแนวทางจาก ISO/IEC TS 17012 มาเชื่อมใช้ และ (2) ขยาย Annex A เพื่อให้คำแนะนำเกี่ยวกับ Remote Auditing Methods และ Virtual Locations มากขึ้น[1][3]
ดังนั้นควรเข้าใจให้ถูกว่า “Remote Audit ไม่ได้เพิ่งเกิดในปี 2026” เพราะ Edition 2018 ก็มีเนื้อหาเรื่อง Remote Audit อยู่แล้ว เพียงแต่ Edition 2026 ทำให้เรื่องนี้ชัดและเป็นส่วนหนึ่งของภาษาการ Audit สมัยใหม่มากขึ้น โดยมีนิยาม Remote Auditing Method และกล่าวถึง Virtual Location ในขอบเขตการ Audit โดยตรง[1]
6. Remote Auditing Method กับ Virtual Location คืออะไร?
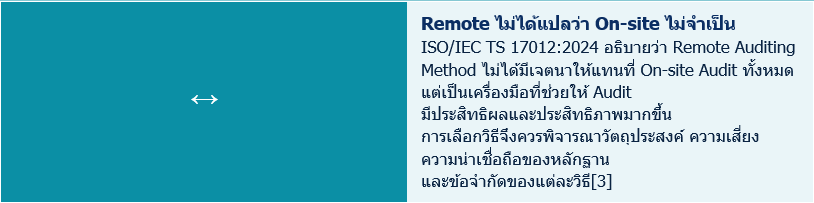
ISO 19011:2026 เพิ่มคำว่า “Remote Auditing Method” ไว้ใน Terms and Definitions โดยใจความคือการทำ Audit Activity จากสถานที่อื่นที่ไม่ใช่ Location ของ Auditee และสามารถใช้ร่วมกับ On-site Method เพื่อให้ Audit ครบถ้วนและมีประสิทธิผลได้[1]
คำว่า “Virtual Location” ก็สำคัญขึ้น เพราะองค์กรยุคนี้อาจทำงานหรือให้บริการผ่าน Online Environment โดย Process สามารถเกิดขึ้นได้โดยไม่ผูกกับสถานที่ทางกายภาพ เช่น SaaS Platform, Cloud Console, Remote Service Desk หรือทีมปฏิบัติงานที่กระจายอยู่หลายประเทศ ซึ่ง Audit Scope จึงอาจต้องระบุทั้ง Physical และ Virtual Locations[1]
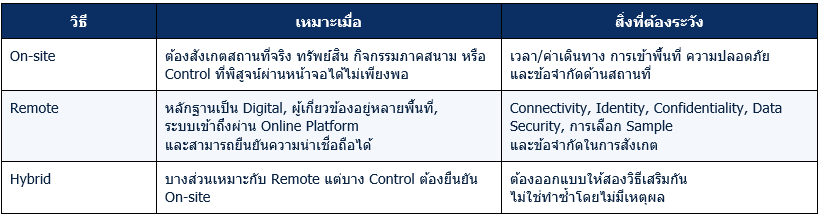
7. On-site, Remote หรือ Hybrid — ควรเลือกอะไร?
คำตอบไม่ควรเริ่มจาก “แบบไหนสะดวกกว่า” อย่างเดียว แต่ควรเริ่มจาก “วิธีไหนทำให้ได้หลักฐานเพียงพอและน่าเชื่อถือสำหรับวัตถุประสงค์ของ Audit” ครับ ในทางปฏิบัติเราสามารถใช้แนวคิดดังนี้
8. ตัวอย่างใกล้ตัว IT Auditor: Audit Access Management แบบ Hybrid
สมมติองค์กรต้อง Audit กระบวนการ User Access Management ของระบบสำคัญ เราอาจไม่จำเป็นต้องนั่งอยู่หน้า Server หรือเดินทางไปทุก Site เพื่อเก็บหลักฐานทั้งหมด แต่ก็ไม่ควรสรุปว่า “Remote ตรวจได้ทุกอย่าง” เช่นกัน
• Remote: สัมภาษณ์ Process Owner ผ่าน Video Conference และ Share Screen เพื่อดู Workflow การขอสิทธิ
• Remote: ขอ User List, Approval, Role Matrix, Ticket และ Evidence การ Periodic Access Review ผ่านช่องทางที่ควบคุมสิทธิ
• Remote: ทดลอง Trace Sample จาก Request → Approval → Provisioning → Review เพื่อดูความครบถ้วนของหลักฐาน
• On-site (ถ้าจำเป็น): ตรวจ Physical Access ที่เกี่ยวข้องกับ Privileged Console, Data Center หรืออุปกรณ์ที่ไม่สามารถยืนยันผ่าน Remote ได้อย่างเหมาะสม
• Hybrid Conclusion: ใช้หลักฐานจากสองวิธีประกอบกันและระบุข้อจำกัดของวิธี Audit ให้ชัดเจน
ตัวอย่างนี้เป็น “การประยุกต์เชิงปฏิบัติ” ไม่ใช่ Test Step ที่ ISO 19011 กำหนดครับ จุดสำคัญคือ Auditor เลือกวิธีจาก Risk และความสามารถในการได้ Audit Evidence ที่เหมาะสม ไม่ใช่เลือกเพราะ Remote หรือ On-site เป็นกระแส
9. ISO 19011 เกี่ยวอะไรกับ IT Audit?
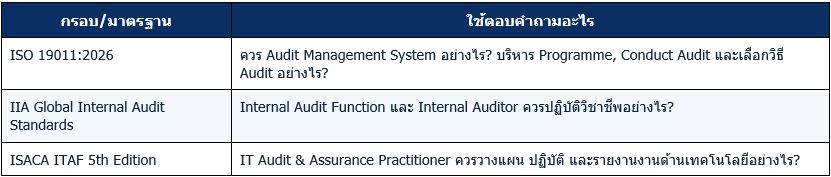
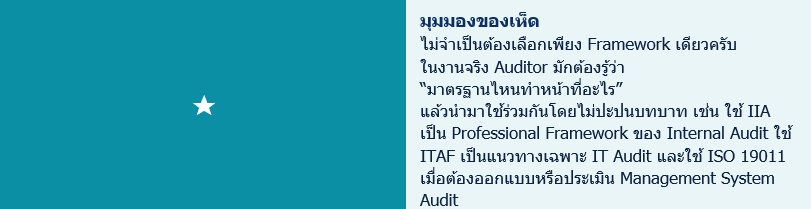
ถ้ามองจากชื่อ “Management System Audit” หลายคนอาจคิดว่า ISO 19011 เป็นเรื่องของ Quality Auditor เท่านั้น แต่ในมุมของ IT Audit แนวทางนี้มีประโยชน์มากเมื่อเราตรวจ Management System ที่เกี่ยวข้องกับเทคโนโลยี เช่น Information Security Management System, IT Service Management หรือ Business Continuity Management รวมถึงการ Audit Process ที่ต้องเชื่อมหลายมาตรฐานเข้าด้วยกัน อย่างไรก็ตาม ISO 19011 ไม่ได้แทนมาตรฐานวิชาชีพ Internal Audit หรือ IT Audit โดยตรง ในมุมของเห็ด หากเราอยู่ใน Internal Audit Function ควรมอง The IIA Global Internal Audit Standards เป็นกรอบวิชาชีพหลักของ Internal Audit[5] และถ้าเป็นงาน IT Audit/Assurance โดยเฉพาะ ISACA IT Audit Framework (ITAF) ก็ให้มาตรฐานและแนวทางสำหรับการวางแผน ปฏิบัติงาน และรายงาน IT Audit โดยตรง[6]
10. ถ้าเคยใช้ ISO 19011:2018 ควรทำอะไรต่อ?
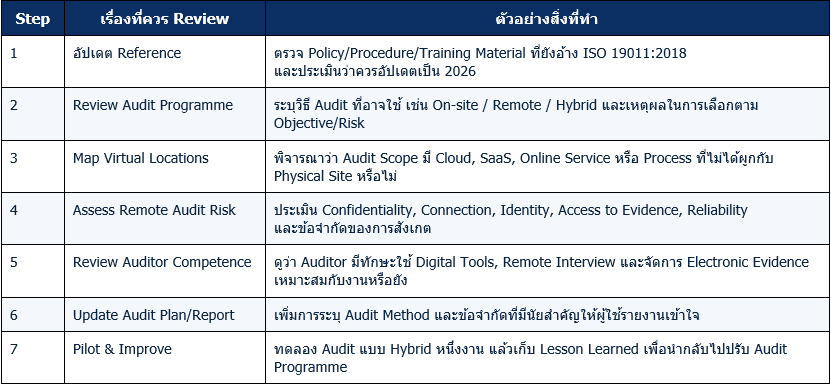
เพราะโครงสร้างหลักไม่ได้ถูกเปลี่ยนแบบยกเครื่อง การปรับตัวจึงไม่ควรเริ่มจากการเขียน Procedure ใหม่ทั้งหมดโดยอัตโนมัติ แต่ควรทำ Gap Review ว่าสิ่งที่ใช้อยู่รองรับการ Audit แบบปัจจุบันเพียงพอหรือยัง โดยเฉพาะ Remote/Hybrid Audit และ Virtual Locations
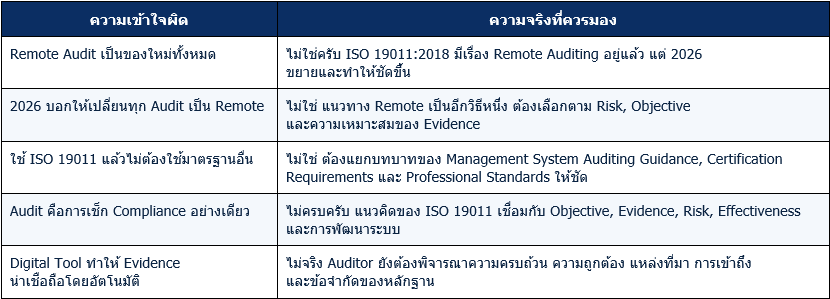
11. 5 เรื่องที่ไม่ควรเข้าใจผิดเกี่ยวกับ ISO 19011:2026
12. สรุป ISO 19011:2026 แบบสั้น ๆ
• ISO 19011:2026 คือ Edition 4 ของ Guidelines for auditing management systems เผยแพร่เดือนพฤษภาคม 2026 และแทนที่ ISO 19011:2018[1]
• หัวใจยังอยู่ที่ Principles of Auditing, Audit Programme, Conducting Audit และความสามารถของผู้เกี่ยวข้องกับกระบวนการ Audit[1]
• การเปลี่ยนที่ ISO ระบุชัดที่สุดคือการขยาย Remote Auditing Guidance และ Annex A เรื่อง Remote Auditing Methods / Virtual Locations โดยเชื่อมกับ ISO/IEC TS 17012:2024[1][3]
• Remote, On-site และ Hybrid ไม่ควรถูกเลือกจากความสะดวกอย่างเดียว แต่ควรดู Objective, Risk และคุณภาพของ Audit Evidence
• สำหรับ IT Auditor แนวทางนี้มีประโยชน์มากขึ้นเมื่อ Process และ Evidence อยู่บน Cloud, SaaS และ Virtual Environment แต่ควรใช้ร่วมกับ Framework วิชาชีพที่เกี่ยวข้อง เช่น IIA Standards หรือ ISACA ITAF ตามบริบทของงาน[5][6]
ถ้าจะสรุปให้เหลือประโยคเดียว เห็ดมองว่า ISO 19011:2026 ไม่ได้เปลี่ยนความหมายของคำว่า “Audit” แต่กำลังทำให้วิธี Audit ตามทันโลกที่สถานที่ ระบบงาน หลักฐาน และผู้คนไม่ได้อยู่ในห้องเดียวกันอีกต่อไปครับ 🍄
เอกสารอ้างอิง
[1] ISO. ISO 19011:2026 — Guidelines for auditing management systems, Edition 4, published May 2026. เปิดแหล่งข้อมูล
[2] ISO/TC 176. “ISO 19011:2026 Released!”, 9 June 2026. เปิดแหล่งข้อมูล
[3] ISO. ISO/IEC TS 17012:2024 — Conformity assessment — Guidelines for the use of remote auditing methods in auditing management systems. เปิดแหล่งข้อมูล
[4] Chartered Quality Institute (CQI). Revision of ISO 19011 — what you need to know, May/June 2026. เปิดแหล่งข้อมูล
[5] The Institute of Internal Auditors (IIA). Global Internal Audit Standards, issued 2024, effective 9 January 2025. เปิดแหล่งข้อมูล
[6] ISACA. IT Audit Framework (ITAF), 5th Edition — IT Audit Resources. เปิดแหล่งข้อมูล
หมายเหตุ บทความนี้เรียบเรียงจากข้อมูลสาธารณะของ ISO และแหล่งอ้างอิงที่ระบุ เพื่ออธิบายแนวคิด ไม่ใช่คำแปลหรือสำเนา ISO 19011:2026 ฉบับทางการ และไม่ได้แทนที่การอ่านมาตรฐานฉบับเต็มซึ่งอยู่ภายใต้ลิขสิทธิ์ของ ISO รายละเอียดที่ใช้ในการปฏิบัติงานจริงควรตรวจสอบจากเอกสารทางการล่าสุดและข้อกำหนดเฉพาะขององค์กร/หน่วยงานรับรองที่เกี่ยวข้อง